欧e交易所API密钥被泄露如何处理?
立即登录欧e交易所安全中心删除该密钥,检查是否绑定提币权限,随后修改登录密码并撤销全部设备授权。若发现异常提币记录,应同步提交工单冻结相关操作并保留日志截图。
欧e交易所新增白名单地址通常设有一段冷却期,期间无法向该地址提币,冷却时长以安全中心页面显示为准。冷却期内可随时撤销该地址,冷却结束后需再次验证方可生效。
在欧e交易所启用地址白名单后,新增提币地址需二次验证并进入冷却期,可有效拦截因钓鱼或恶意插件篡改地址导致的资产外流。
欧e交易所将大部分资产置于离线冷存储,热钱包仅保留日常流动性,降低单点被攻破后的整体损失规模。
立即登录欧e交易所安全中心删除该密钥,检查是否绑定提币权限,随后修改登录密码并撤销全部设备授权。若发现异常提币记录,应同步提交工单冻结相关操作并保留日志截图。
欧e交易所支持将资金账户、交易账户与提币权限分层管理,用户可为不同设备设定独立权限,避免单一凭证泄露后风险扩散至全部资产。
欧e交易所安全中心整合二次验证、设备管理与授权记录,用户可在一个界面完成全部防护配置。
欧e交易所提币环节引入邮箱与验证器双重确认,大额提币追加人工审核,压缩误操作空间。
欧e交易所允许用户预设保证金率预警线,当账户风险接近阈值时触发提醒,避免在剧烈波动中被动强平,留出主动减仓窗口。
在欧e交易所合约设置中找到风险预警选项,按自身承受能力设定高于强平线的百分比阈值。建议预留缓冲区间,使预警触发后仍有时间减仓或补充保证金,而非直接进入强平流程。
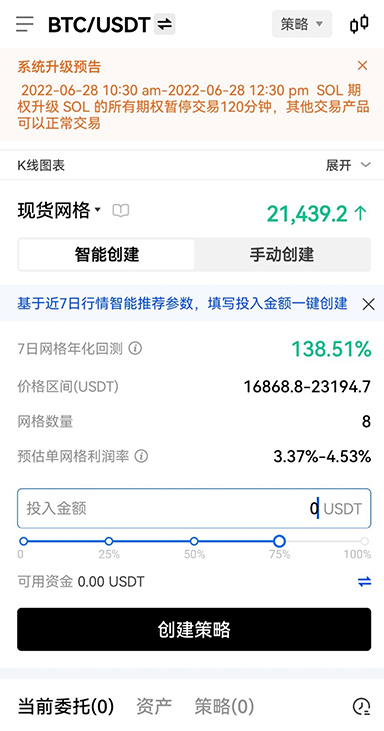
欧e交易所对提币、修改密码与API变更等敏感操作生成不可篡改日志,用户可回溯时间线,快速定位异常操作的来源与路径。
新用户注册欧e交易所后,第一步完成邮箱与验证器绑定,第二步设定提币白名单并开启冷却期,第三步将API权限限制为只读,第四步预设保证金率预警线,第五步每月核对授权设备与操作日志。按此顺序执行,可在交易前建立基础防护框架,避免因默认配置暴露风险。
欧e交易所的风控引擎对高频撤单、对倒交易等模式实时识别,触发后自动限制相关功能并通知用户核实,减少被利用风险。
先核对登录记录中的设备与IP是否本人操作,再检查是否使用了公共网络或代理工具。若确认非本人登录,立即修改密码、撤销设备授权并开启硬件密钥验证,阻断后续访问。
风险控制不是事后补救,而是交易前的必要动作。现在前往欧e交易所完成安全中心配置,把权限、白名单与预警线一次设定到位,让每笔操作都在可控范围内。